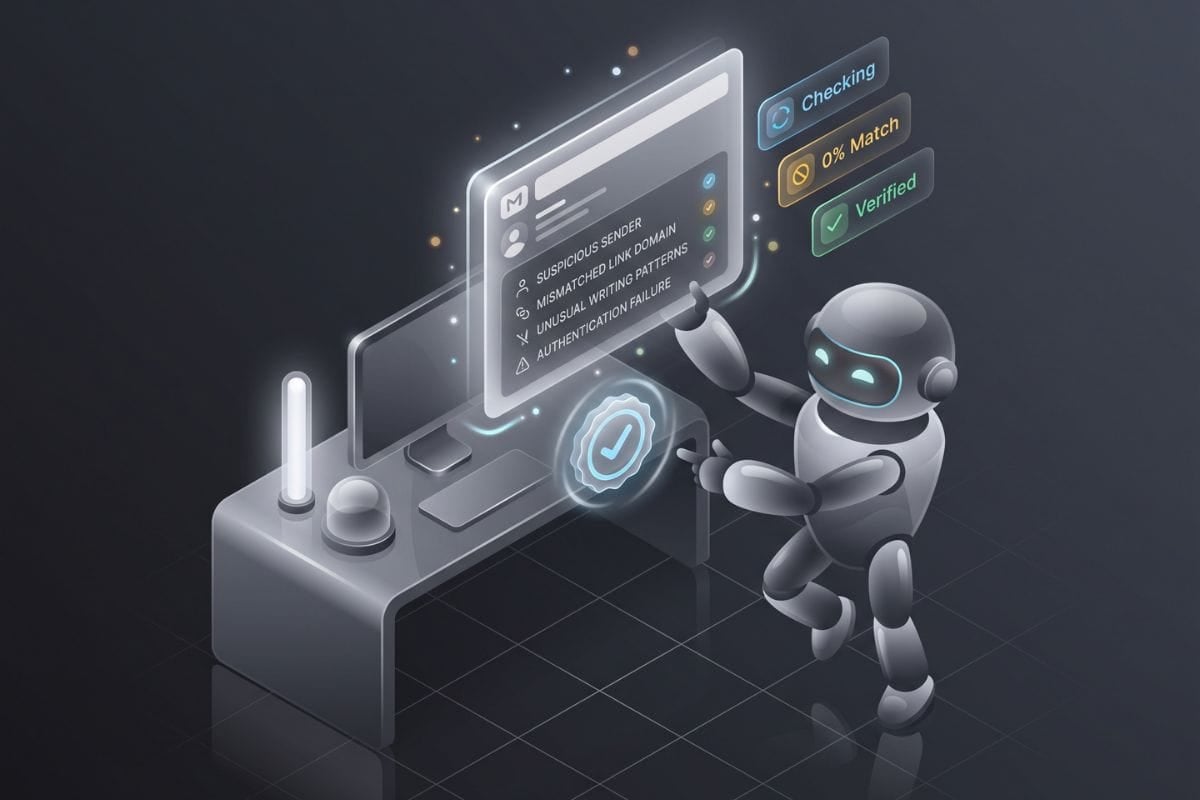
A IA generativa ajuda os golpistas a ampliar suas atividades de phishing de forma rápida e barata, o que aumenta o risco para as pessoas comuns.
Em um Pesquisa de 2024 realizada pela Harvard Business Review, 60% de participantes foram vítimas de phishing automatizado por IA, que apresentou uma taxa de sucesso maior do que as iniciativas criadas por humanos.
Vamos nos aprofundar no assunto.
Principais conclusões
- A IA generativa torna mais fácil e mais barato para os invasores criarem grandes quantidades de e-mails de phishing com aparência legítima.
- É possível identificar e-mails de phishing redigidos por IA analisando estilos de redação, tom, inconsistências nos detalhes, endereços de remetente, incompatibilidades entre domínios de links, resultados de autenticação e anexos. A detecção por IA pode simplificar a investigação ao analisar os estilos de redação com mais rapidez.
- A criação de um fluxo de trabalho de triagem com IA garante que sua equipe possa identificar e-mails suspeitos de forma mais consistente, priorizar mensagens de maior risco e verificar solicitações confidenciais antes de tomar qualquer medida.
O que são e-mails de phishing escritos por IA?
E-mails de phishing induzem os destinatários a fornecer aos invasores informações, dinheiro, credenciais ou acesso. Um invasor pode se passar por um colega, fornecedor, executivo, banco ou outra organização de confiança para fazer com que a solicitação pareça legítima.
Os e-mails de phishing redigidos por IA utilizam IA generativa para criar ou aprimorar esse engodo. Um invasor pode solicitar a uma ferramenta de IA que:
- Redija um e-mail fingindo ser um executivo
- Reescreva uma mensagem em um tom mais profissional
- Traduzir um e-mail de phishing para outro idioma
- Personalize uma mensagem para um funcionário específico ou para uma empresa
- Crie várias variações do mesmo golpe
- Corrigir erros ortográficos e gramaticais de um rascunho já existente
Embora a tecnologia não altere o objetivo básico do phishing, ela torna a produção dessas mensagens mais fácil e rápida em grande escala. A Harvard Business Review chega a afirmar que a IA generativa reduz o custo de produção de e-mails de phishing em 95%.
Nunca mais se preocupe com a detecção de seus textos pela IA. Undetectable AI Pode lhe ajudar:
- Faça sua escrita assistida por IA aparecer semelhante ao humano.
- Bypass todas as principais ferramentas de detecção de IA com apenas um clique.
- Uso IA com segurança e com confiança na escola e no trabalho.
Como a IA generativa mudou a forma como os e-mails comerciais do dia a dia são redigidos
A IA generativa também transformou a comunicação empresarial legítima. Organizações legítimas utilizam IA para escrever e-mails, resumir conversas, melhorar a gramática, traduzir mensagens e ajustar o tom.
Isso cria um problema para quem tenta identificar tentativas de phishing redigidas por IA. Um e-mail pode parecer excepcionalmente bem elaborado porque um funcionário legítimo utilizou um assistente de redação baseado em IA. Um golpista pode usar a mesma tecnologia para produzir uma mensagem igualmente bem elaborada.
A IA também permite que os invasores criem variações mais convincentes em grande escala. Em vez de enviar uma única mensagem genérica para centenas de pessoas, um invasor pode gerar versões diferentes para diferentes funções, empresas ou situações.
E-mails escritos por IA x Golpes à moda antiga
Os invasores que realizam golpes de phishing costumam operar com tempo e recursos limitados. Antes de a IA generativa se tornar amplamente acessível, eles criavam e-mails usando modelos produzidos às pressas e traduções de baixa qualidade, o que resultava em erros gramaticais, frases desajeitadas, formatação estranha e outras falhas evidentes.
No entanto, a IA generativa facilita a correção dessas falhas. Os invasores podem usar a IA generativa para produzir mensagens sem erros que estejam de acordo com as convenções comerciais comuns.
Os LLMs também podem aprender informações e padrões linguísticos mais rapidamente e a partir de uma variedade maior de fontes, o que possibilita a personalização. Eles podem extrair publicações do LinkedIn, notícias corporativas e organogramas para se passar por pessoas físicas ou jurídicas de forma mais convincente.
E-mails de phishing escritos por IA x e-mails legítimos criados com o auxílio de IA
O uso da IA não comprova automaticamente a existência de intenção maliciosa. Embora os golpistas utilizem a IA para ampliar a escala de suas iniciativas de phishing, as empresas também utilizam essas mesmas ferramentas para tornar a comunicação cotidiana mais eficiente.
O uso da IA é apenas mais um indício que os revisores devem levar em conta ao avaliar e-mails suspeitos.
Para verificar a intenção, combine as informações com outros elementos, tais como:
- Remetente: O endereço pertence à pessoa ou organização que alega representar?
- Contexto: A mensagem faz parte de uma conversa já existente?
- Conhecimento: O remetente menciona detalhes que poderia razoavelmente saber?
- Solicitação: A ação está de acordo com a função do remetente e com o processo normal?
- Destino: Os links e anexos levam ao destino esperado?
- Verificação: Você poderia confirmar a solicitação por meio de um canal confiável?
Essas verificações podem ajudar você a distinguir e-mails redigidos por IA com fins fraudulentos dos e-mails legítimos que contam com a assistência da IA.
Sinais de que um e-mail foi escrito por IA
A IA generativa produz respostas ao prever a continuação estatisticamente mais provável de uma unidade de linguagem. Como resultado, a maioria dos e-mails gerados por IA apresenta padrões estilísticos reconhecíveis.
Embora nenhum desses padrões comprove explicitamente que um e-mail foi escrito por IA, dois ou três deles, quando considerados em conjunto, podem servir de justificativa.
Comprimento e ritmo uniformes das frases
A escrita humana costuma utilizar variações no comprimento das frases, no ritmo e na formulação para transmitir tom ou emoção. Em contrapartida, as mensagens geradas por IA mantêm cadências ou estruturas de frases consistentes.
Conectores distribuídos uniformemente e cobertura
Os textos gerados por IA podem recorrer com maior frequência a palavras de transição explícitas, como “além disso”, “por outro lado” e “adicionalmente”, para conectar ideias e manter um fluxo claro.
Embora esses conectores também apareçam na escrita humana, eles se tornam motivo de suspeita quando usados com muita frequência ou quando seu uso difere do estilo típico do remetente.
Resumos vazios
Os LLMs geram texto unidade por unidade e não possuem um mecanismo interno confiável para avaliar quando um e-mail contém informações suficientes. Como resultado, eles podem adicionar resumos, conclusões ou explicações desnecessárias.
Anomalias de formatação
Um texto colado diretamente de um chat de IA pode manter uma formatação inadequada para a comunicação normal por e-mail, incluindo elementos inesperados de marcação Markdown, espaçamentos incomuns ou títulos desnecessários.
Sinais de que um e-mail é uma tentativa de phishing
Embora os e-mails de phishing possam enganar até mesmo destinatários cautelosos, saber o que procurar pode ajudá-lo a identificar mensagens suspeitas antes de tomar qualquer atitude.
A maioria dos e-mails de phishing contém sinais comuns que podem ajudar você a reconhecer um possível golpe, como endereços de remetente incomuns, links suspeitos, solicitações inesperadas e tentativas de criar um senso de urgência.
Especificidade genérica
E-mails de phishing podem fazer referência a questões atuais vagas, como um “projeto recente”, “fluxo de trabalho atual” ou “prioridade futura”, sem fornecer detalhes que o destinatário possa verificar. Essa linguagem cria a impressão de personalização para enganar os destinatários.
Urgência e sigilo
Os invasores costumam se aproveitar do sentimento de risco ou urgência de seus alvos. Eles pressionam os destinatários com prazos apertados, ameaças ou pedidos para manter os assuntos em segredo.
Fique atento a:
- Prazos para entrega no mesmo dia ou imediatos.
- Solicita que o assunto seja mantido em sigilo.
- Alterações repentinas nos detalhes de pagamento.
- Solicitações de cartões-presente.
- Ameaças relacionadas ao encerramento de conta ou a pagamentos em atraso.
Detalhes inconsistentes
Um e-mail pode conter informações precisas, mas desatualizadas, ou mencionar detalhes que o suposto remetente não teria como saber.
Solicitações que contornam os processos normais
Os invasores costumam fazer solicitações que pedem aos destinatários que ignorem os procedimentos estabelecidos. Por exemplo, um e-mail pode pedir que você:
- Aquisição por via alternativa
- Ignorar o sistema de emissão de bilhetes
- Evite um processo de aprovação padrão
- Envie o pagamento sem a documentação habitual
- Transferir fundos sem a aprovação de duas pessoas
Caso receba uma solicitação delicada ou incomum, verifique o remetente por meio de um canal confiável, em vez de fazê-lo diretamente pelo e-mail ou por quaisquer links fornecidos no e-mail.
Por exemplo, se um fornecedor enviar um e-mail solicitando a alteração de seus dados de pagamento, ligue para ele usando um número de telefone que conste em seus registros ou entre em contato com seu representante de conta habitual por meio de um canal confiável.
Endereços de remetente
Os invasores podem falsificar o nome de exibição de uma organização ou pessoa confiável para fazer com que um e-mail pareça legítimo. Frequentemente, eles utilizam domínios semelhantes ou sem relação alguma como endereço de remetente, embora alguns invasores consigam falsificar o endereço visível do remetente.
Sempre verifique o endereço completo do remetente para detectar diferenças sutis em relação ao domínio legítimo. Um nome de exibição familiar, por si só, não confirma que um e-mail tenha sido enviado pela pessoa ou organização que alega representar.
Incompatibilidades entre domínios de links
Clicar em um link de e-mail fraudulento pode expô-lo a vários riscos, incluindo roubo de credenciais, malware e invasão de conta.
Antes de clicar em um link, passe o cursor sobre ele no computador ou mantenha-o pressionado no celular para visualizar a URL de destino. Em e-mails fraudulentos, os links de domínio não correspondem ao site que o remetente alega representar. Os invasores podem ocultar essa discrepância por meio de alterações sutis, como erros ortográficos, palavras a mais ou subdomínios incomuns.
Você também deve ter cuidado quando o link utilizar um encurtador de URL ou redirecioná-lo para um domínio inesperado. Se não for possível verificar para onde o link leva, não clique nele. Em vez disso, acesse diretamente o site oficial da organização ou entre em contato com o remetente por meio de um canal confiável.
Resultados da autenticação
Os cabeçalhos de e-mail podem conter resultados de autenticação que fornecem evidências úteis:
- SPF: Verifica se o servidor remetente está autorizado a enviar e-mails para o domínio.
- DKIM: Utiliza uma assinatura criptográfica para ajudar a verificar se a mensagem foi enviada por um sistema autorizado e se não sofreu alterações durante o trajeto.
- DMARC: Baseia-se no SPF e no DKIM e permite que os proprietários de domínios especifiquem como os sistemas receptores devem lidar com falhas de autenticação.
Uma falha na autenticação não significa automaticamente que alguém tenha enviado um e-mail de phishing, mas constitui um indício importante para a investigação.
Arquivos inesperados, códigos QR e convites por meio de documentos
Os invasores costumam usar anexos para direcionar os destinatários a sites maliciosos. Exemplos comuns incluem:
- Arquivos inesperados, que os invasores utilizam para disseminar malware
- Códigos QR, que muitas vezes levam a sites maliciosos
- Links de convite para documentos compartilhados, que geralmente levam a páginas falsas de login
Tenha cuidado com e-mails que contenham esses anexos, especialmente quando o remetente — cuja identidade o invasor pretende suplantar — raramente utiliza esses métodos. Verifique outros indícios, como o endereço de remessa e discrepâncias no domínio, antes de tomar qualquer medida.
Como usar a detecção por IA para e-mails de phishing
Uma maneira de identificar e-mails de phishing com eficiência é submetê-los a um Detector de texto gerado por IA. Essas ferramentas utilizam análise forense para examinar textos em busca de sinais comumente associados à IA generativa.
Com base nesses sinais, eles calculam a probabilidade de o texto ter sido gerado ou editado por IA. A pontuação de detecção resultante pode servir como um indicador de triagem que desencadeia uma investigação adicional.
Como criar um fluxo de trabalho de triagem com IA
Um processo eficaz de triagem de e-mails combina a detecção por IA com a verificação humana e controles de segurança já estabelecidos.
Etapa 1: Definir uma regra de triagem
O primeiro passo para criar um processo de triagem de e-mails é determinar quais tipos de mensagens precisam de triagem adicional. É melhor focar nos tipos de e-mails que os golpistas costumam falsificar, tais como:
- Finanças e solicitações de pagamento, como faturas, transferências eletrônicas ou alterações na conta bancária
- Comunicações com fornecedores, especialmente mensagens sobre pagamentos, contratos ou atualizações de conta
- Comunicação de RH, como solicitações de informações sobre funcionários ou documentos relativos a benefícios
- Solicitações da diretoria, especialmente pedidos urgentes de dinheiro, informações confidenciais ou favores incomuns
- Alertas de TI e segurança, como redefinições de senha, suspensões de conta ou atualizações de software
- E-mails externos de primeiro contato, especialmente quando o remetente não tem nenhum relacionamento estabelecido com o destinatário
- Convites para documentos compartilhados, especialmente solicitações inesperadas para visualizar ou editar um arquivo
A implantação de um sistema de triagem ajuda sua equipe a concentrar esforços nas mensagens de maior risco. Isso garante que os funcionários saibam como lidar com casos comuns, o que aumenta a eficiência.
Etapa 2: Definir o caminho de escalonamento
O próximo passo é determinar como lidar com as mensagens sinalizadas. Isso significa definir para onde os funcionários devem encaminhar e-mails suspeitos e quem pode aprovar solicitações incomuns.
Etapa 3: Adicionar verificação fora de banda
Se uma mensagem sinalizada solicitar informações confidenciais ou uma ação importante, é melhor verificar a legitimidade do remetente antes de responder.
Você pode fazer isso exigindo que os funcionários confirmem solicitações confidenciais ou incomuns por meio de um número de telefone conhecido ou de um canal de comunicação interno, em vez de diretamente pelo e-mail ou por quaisquer canais mencionados no e-mail.
Por exemplo, se você receber um e-mail de um fornecedor solicitando a alteração dos dados de pagamento dele, você pode verificar a solicitação da seguinte forma:
- Ligar para o fornecedor usando um número de telefone que você já tenha registrado.
- Entrar em contato com seu representante de conta habitual por meio de um endereço de e-mail ou número de telefone diferente.
- Entrar em contato com sua equipe de compras ou financeira para confirmar a alteração.
- Analisar os registros existentes do fornecedor para garantir que os novos dados correspondam a uma solicitação verificada.
Essa etapa adicional impede que você tome medidas em resposta a mensagens potencialmente fraudulentas, reduzindo o risco de prejuízo financeiro ou vazamento de dados.
Etapa 4: Treine com exemplos reais
Também é essencial treinar os funcionários sobre casos comuns. Programe treinamentos de rotina que mostrem aos funcionários e-mails sinalizados no passado. Explique o que tornou cada mensagem suspeita e descreva como a organização reagiu.
Dessa forma, os funcionários podem se familiarizar com táticas reais em um ambiente sem riscos. Isso evita que cometam erros quando dinheiro, informações ou outros ativos reais estiverem em jogo.
Etapa 5: Registrar os resultados
Para aprimorar os fluxos de trabalho e as iniciativas de treinamento no futuro, mantenha um registro das respostas anteriores. Acompanhe quais mensagens se revelaram legítimas e quais representavam ameaças reais. Esses resultados podem ajudá-lo a refinar suas regras e a entender em que pontos seu processo de triagem gera falsos positivos ou falsos negativos.
Quando um detector de IA é útil
Os detectores de IA podem funcionar como uma camada adicional de triagem no fluxo de trabalho de e-mails. Embora os índices de detecção não comprovem que um e-mail seja malicioso, eles fornecem aos revisores humanos mais um indício a ser considerado, juntamente com o remetente, o contexto da mensagem, os resultados da autenticação, os links, os anexos e a ação solicitada.
Juntos, esses sinais oferecem uma base mais clara para decidir como lidar com o e-mail.
Perguntas frequentes
O que são e-mails de phishing gerados por IA?
E-mails de phishing gerados por IA são aqueles criados por golpistas usando IA generativa para enganar os destinatários. Frequentemente, esses golpes se passam por uma pessoa ou organização de confiança para induzir as vítimas a revelar informações confidenciais, enviar dinheiro, baixar malware ou clicar em links maliciosos.
Quais são os sinais de e-mails gerados por IA?
Os e-mails gerados por IA costumam apresentar uma estrutura de frases uniforme, linguagem excessivamente rebuscada, personalização genérica, resumos repetitivos, formatação incomum e um tom que difere do estilo de redação habitual do remetente.
Os detectores de IA são precisos para e-mails curtos?
Os detectores de IA têm menos texto para analisar quando você lhes fornece um e-mail curto. Isso pode tornar o resultado menos confiável, pois amostras curtas oferecem menos padrões linguísticos para o detector avaliar.
Por esse motivo, considere a pontuação de um detector como um indício, e não como um veredicto definitivo. Combine-a com a autenticação de e-mail, a verificação do remetente, a análise de links, o contexto da mensagem e a natureza da solicitação.
Considerações finais
Embora a IA facilite a criação de e-mails de phishing, as organizações ainda podem identificar muitas dessas tentativas ao estabelecer um fluxo de trabalho claro de triagem por IA que combine a tecnologia de detecção baseada em IA com o julgamento humano.
Utilize detectores de IA em tipos de e-mails de alto risco para identificá-los mais rapidamente e, em seguida, avalie a pontuação de detecção juntamente com fatores como endereços de remetente, estilo de redação, contexto da mensagem, links e anexos.
Undetectable AI pode ajudá-lo a identificar rapidamente ataques de phishing gerados por IA. Nossas pontuações de detecção podem servir como um sinal adicional de triagem, complementando suas verificações de segurança de e-mail existentes para uma tomada de decisão bem fundamentada.